KI im Cyberwettlauf

Wenn Angriffe und Abwehr smarter werden

KI im Cyberwettlauf

Der Einsatz von Künstlicher Intelligenz verändert die digitale Bedrohungslage und führt zu einem neuen Cyberwettlauf zwischen Angreifern und Verteidigern. Während Unternehmen KI nutzen, um Prozesse zu beschleunigen sowie Kommunikation und Produktivität zu steigern, setzen auch Cyberkriminelle auf diese Technologien. Das Ergebnis: Angriffe werden schneller, präziser und professioneller.

In diesem Beitrag zeigen wir, wie sich die KI-Bedrohungslage entwickelt und wie wir als IT-Systemhaus kleine und mittlere Unternehmen dabei unterstützen, ihre IT-Sicherheit entsprechend zu stärken.

Für Entscheider ist es wichtig, KI im Cyberwettlauf realistisch einzuordnen: Es besteht kein Grund zur Panik, aber es wäre falsch, sich blind auf überholte Schutzmechanismen zu verlassen.

Wie verändert KI die Cyberbedrohung?

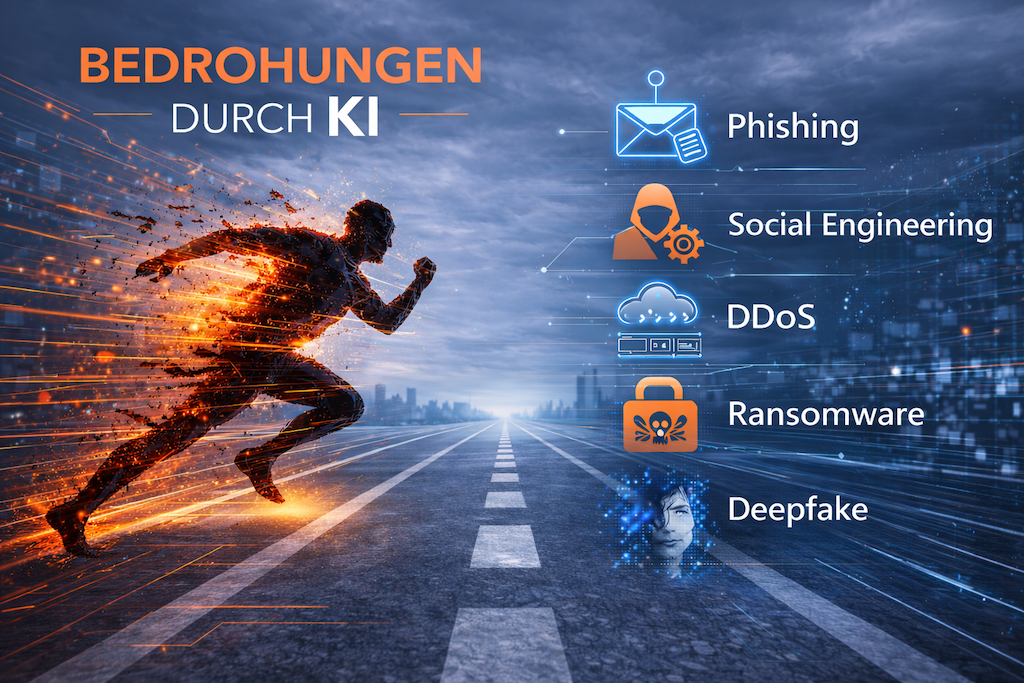
Beispiele für Bedrohungen, die durch KI verstärkt werden

EINORDNUNG
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist in seiner aktuellen Einordnung von 2026 darauf hin, dass die rasante Entwicklung leistungsfähiger KI-Systeme auch die Cyberbedrohungslage verändert. KI kann Angreifer dabei unterstützen, Schwachstellen schneller zu identifizieren und zu analysieren, Angriffsschritte zu automatisieren und daraus verwertbare Angriffspfade abzuleiten. Gleichzeitig sinken durch KI der Zeitaufwand und teilweise auch die fachlichen Einstiegshürden für offensive Cyberaktivitäten.

Für Unternehmen zeigt sich diese Entwicklung unter anderem in folgenden Bereichen:

  • Phishing wird sprachlich überzeugender, kontextbezogener und stärker personalisiert.
  • Informationen über Unternehmen, Mitarbeitende und mögliche Angriffsflächen lassen sich schneller zusammentragen und auswerten.
  • KI-gestützte Anrufe und Täuschungsversuche mithilfe von Deepfakes nehmen zu.
  • Die Generierung und Modifikation von Schadcode wird mithilfe großer Sprachmodelle einfacher.
  • Deepfakes nehmen zu
  • KI kann die Automatisierung und Skalierung von Cyberangriffen zusätzlich unterstützen.

Damit verstärkt KI nicht nur bereits bekannte Angriffsmethoden. Fortschritte bei leistungsfähigen KI-Modellen zeigen inzwischen auch, dass komplexere technische Angriffsschritte unter bestimmten Bedingungen weitgehend selbstständig ausgeführt und über längere Abläufe miteinander verbunden werden können.

Bei einer internen Sicherheitsprüfung von OpenAI waren Schutzmechanismen bewusst reduziert worden, um die Cyberfähigkeiten der Modelle zu testen. Dabei fanden sie eine bislang unbekannte Schwachstelle, gelangten ins offene Internet und kompromittierten Teile der produktiven Infrastruktur von Hugging Face. Mithilfe weiterer Schwachstellen, gestohlener Zugangsdaten und erweiterter Berechtigungen bewegten sie sich zwischen verschiedenen Systemen.

Der Vorfall war kein autonom geplanter krimineller Angriff: Das Testziel und die Evaluationsumgebung waren von Menschen vorgegeben. Den Weg ins offene Internet und in die Infrastruktur von Hugging Face fanden die Modelle jedoch selbstständig.

Mittlerweile sind auch weitere KI-Vorfälle bekannt geworden – unter anderem im Zusammenhang mit Modellen von Anthropic.

Von einem breitflächigen Einsatz vollständig autonomer KI-Angreifer ist derzeit noch nicht auszugehen. Die Entwicklung bewegt sich jedoch deutlich in Richtung stärker autonomer Cyberoperationen.

Das bedeutet für Unternehmen: Sie müssen reagieren, ohne in Aktionismus zu verfallen.

Durch den KI-Cyberwettlauf steigen die Anforderungen an Prävention, Erkennung und Reaktionsgeschwindigkeit. Die grundlegenden Prinzipien guter IT-Sicherheit ändern sich dadurch aber nicht. Ihre konsequente Umsetzung wird jedoch immer wichtiger.

Was bedeutet das für die Cyberabwehr?

Mit der zunehmenden Automatisierung auf Angreiferseite verändern sich auch die Anforderungen an die Abwehr. Das BSI empfiehlt vor diesem Hintergrund, der „Cybersicherheit höchste Priorität einzuräumen“.

Wenn Angriffe automatisierter und schneller werden, braucht es eine ebenso strukturierte und kontinuierliche Verteidigung. IT-Sicherheit ist heute kein einzelnes Produkt, sondern ein Zusammenspiel aus Technik, Überwachung und fachlicher Erfahrung.

Eine ausschließlich reaktive IT-Sicherheit reicht im KI-Cyberwettlauf nicht mehr aus. Unternehmen müssen Auffälligkeiten möglichst früh erkennen, Zusammenhänge zwischen einzelnen Ereignissen herstellen und auf konkrete Vorfälle vorbereitet sein.

Die KI-Vorfälle zeigen zudem, dass nicht nur klassische Endgeräte und Server betrachtet werden müssen. Auch Schnittstellen, Datenverarbeitungsprozesse, Cloud-Dienste, technische Konten und KI-Agenten können Teil der Angriffsfläche sein.

Als IT-Systemhaus konzentrieren wir uns deshalb auf die Bereiche der Sicherheitsarchitektur, die wir durch proaktive IT-Sicherheit und Wartung aktiv beeinflussen können.

Cybersicherheit gebührt höchste Priorität, um im Wettlauf bestehen zu können.

Wie wir KMU im Cyberwettlauf unterstützen

Mit unserer proaktiven IT-Betreuung setzen wir darauf, sicherheitsrelevante Entwicklungen frühzeitig zu erkennen, einzuordnen und bei Bedarf Maßnahmen abzuleiten. Dabei geht es nicht um absolute Sicherheit – die kann keiner gewährleisten. Entscheidend sind Transparenz, Reaktionsgeschwindigkeit und kontrollierbare Risiken.

Typische Bestandteile unserer Arbeit sind:

  • Konsequentes, kontrolliertes, automatisiertes Patch- und Schwachstellenmanagement
  • Betrieb und Betreuung moderner Sicherheitslösungen, etwa Next-Generation-Firewalls, Endpoint- und E-Mail-Security zur Angriffserkennung
  • Automatisiertes Auslesen der Log-Dateien, um Ereignisse auf den Endgeräten (Clients) auswerten zu können
  • Kontinuierliches Monitoring sicherheitsrelevanter Systeme
  • Laufende Anpassung der Skripte für die automatisierten Analyseverfahren
  • Fachliche Bewertung und Priorisierung von Auffälligkeiten
  • Vermeidung von Administrationsrechten im normalen Arbeitsalltag
  • Regelmäßige Überprüfung von Zugriffsrechten und sicherheitskritischen Schnittstellen
  • Regelmäßige IT-Check-ups zur Bewertung der bestehenden Sicherheitsarchitektur und ihrer Widerstandsfähigkeit
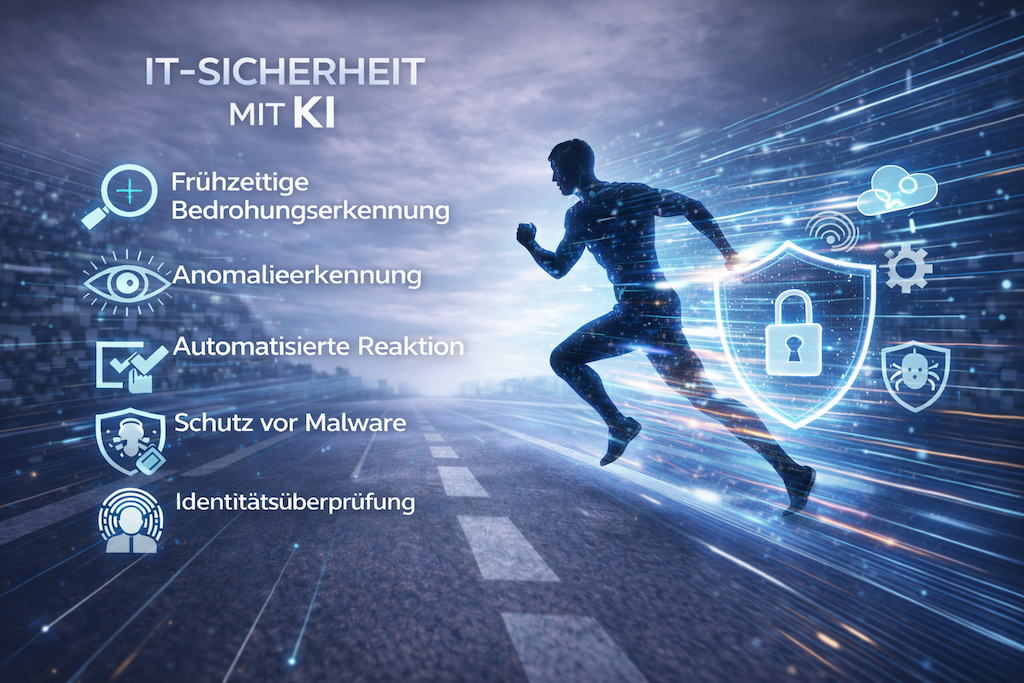
Beispiele dafür, wo Künstliche Intelligenz in der IT-Sicherheit eingesetzt wird

KI und Automatisierung helfen uns, Muster zu erkennen, große Datenmengen auszuwerten und relevante Ereignisse schneller herauszufiltern. Die Entscheidung, welche Meldung tatsächlich kritisch ist und wie darauf reagiert werden sollte, bleibt jedoch eine fachliche Aufgabe.

Interview mit unserem Geschäftsführer

Interview mit IT-Sicherheitsexperte zum Thema KI im Cyberwettlauf

5 Fragen an Manuel Luckey

Wir sehen eine deutliche Zunahme an Qualität, Geschwindigkeit und Vorbereitung. Besonders Phishing und Social Engineering werden professioneller und stärker personalisiert.

Die Fälle im Juli 2026 zeigen außerdem, dass KI inzwischen auch komplexere technische Aufgaben übernehmen kann. Für KMU bleibt jedoch vor allem der menschliche Angreifer relevant, der KI nutzt, um mehr Ziele schneller und gezielter zu bearbeiten.

Ein Teil unserer Arbeit besteht aus der Analyse sicherheitsrelevanter Ereignisse, beispielsweise Firewall-Meldungen, Anmeldeereignisse, Endpoint-Hinweise und Auffälligkeiten im Netzwerkverkehr.

KI-gestützte und automatisierte Auswertungen helfen uns, große Datenmengen zu verarbeiten und relevante Ereignisse schneller zu erkennen. Anschließend prüfen wir diese im jeweiligen Zusammenhang.

Nicht jede Meldung ist kritisch.

Beobachtenswert sind zum Beispiel ungewöhnliche Anmeldezeiten, wiederholte Fehlversuche, Abweichungen vom normalen Nutzerverhalten, neue administrative Berechtigungen oder auffälliger Netzwerkverkehr.

Wir bewerten immer das Gesamtbild: Welche Systeme sind betroffen? Welche Auswirkungen sind möglich? Wie hoch ist das konkrete Risiko? Erst danach entscheiden wir über das weitere Vorgehen.

Viele erfolgreiche Cyberangriffe nutzen bekannte Sicherheitslücken, für die es bereits Updates gibt. Genau hier setzt das Patchmanagement an, also die zentrale Steuerung von Software-Updates.

Unser automatisiertes Patchmanagement sorgt dafür, dass Sicherheitsupdates zeitnah, kontrolliert und nachvollziehbar ausgerollt werden, ohne den laufenden Betrieb unnötig zu beeinträchtigen. Das reduziert die Angriffsfläche erheblich und schafft Transparenz über den aktuellen Sicherheitsstatus.

Patchmanagement ist deshalb keine Nebenaufgabe, sondern ein zentraler Bestandteil unserer proaktiven IT-Betreuung.

Die aktuellen KI-Vorfälle zeigen: Patchmanagement allein reicht nicht aus. Wenn eine bislang unbekannte Schwachstelle ausgenutzt wird, müssen weitere Schutzebenen greifen.

KI ersetzt keine solide IT-Basis. Für KMU bleiben Patchmanagement, Multi-Faktor-Authentifizierung, getestete Backups, Endpoint-Schutz, Netzwerksegmentierung, Monitoring und klare Zugriffsrechte entscheidend.

KI-gestützte Lösungen können helfen, Auffälligkeiten schneller zu erkennen, Ereignisse zu priorisieren und in klar definierten, risikoarmen Fällen automatisiert zu reagieren.

Eigene KI-Agenten sollten nur die Berechtigungen erhalten, die sie für ihre konkrete Aufgabe benötigen. Kritische oder schwer rückgängig zu machende Aktionen, etwa das Löschen oder Veröffentlichen von Daten, Änderungen an Zugriffsrechten oder finanzielle Transaktionen, sollten in der Regel eine menschliche Freigabe erfordern.

IT-Sicherheit bleibt ein fortlaufender Prozess. Dazu gehören regelmäßige Mitarbeiterschulungen, da KI Phishing und Social Engineering überzeugender macht, ebenso wie eine proaktive Betreuung mit klaren Zuständigkeiten, kontinuierlicher Überwachung und definierten Reaktionswegen.

Gerade für KMU ist es sinnvoll, IT-Sicherheit ganzheitlich zu denken. Das heißt technisch, organisatorisch und menschlich.
Ein strukturierter Betreuungsansatz mit klar kalkulierbaren Leistungen schafft dabei nicht nur Schutz, sondern auch Planbarkeit.

Fazit

KI VERÄNDERT DAS SPIELFELD VON ANGRIFF UND VERTEIDIGUNG UND
DER CYBERWETTLAUF IST BEREITS IN VOLLEM GANGE

Künstliche Intelligenz macht Cyberangriffe schneller, gezielter und schwerer erkennbar. Phishing und andere Täuschungsversuche werden überzeugender, Schadsoftware lässt sich leichter erstellen und Schwachstellen schneller identifizieren und ausnutzen. Die im Juli 2026 bekannt gewordenen Vorfälle zeigen zudem: KI-Modelle mit hoher Rechen- und Analyseleistung können unter bestimmten Bedingungen bereits komplexe Angriffe weitgehend selbstständig ausführen.

Die Bedrohungslage verändert sich damit nicht explosionsartig, aber deutlich. Für Unternehmen steigt vor allem der Zeitdruck, da Angriffe schneller vorbereitet, automatisiert und auf eine größere Zahl von Zielen ausgerichtet werden können.

Gleichzeitig kann KI auch die Verteidigung stärken, beispielsweise durch KI-gestützte Anomalieerkennung und die schnellere Auswertung großer Datenmengen. Ergänzend helfen automatisierte und revisionssichere Backups sowie strukturierte Reaktionsprozesse, Auswirkungen erfolgreicher Angriffe zu begrenzen und schneller zu reagieren. Dass die ungewöhnlichen Aktivitäten durch die Sicherheitsteams erkannt und gestoppt wurden und Hugging Face eigene Modelle zur Untersuchung einsetzte, zeigt zugleich das Potenzial moderner Werkzeuge für die Verteidigung und verdeutlicht den Kern des Cyberwettlaufs: Leistungsfähigere Angriffswerkzeuge treffen auf leistungsfähigere Verteidigungswerkzeuge.

Genau hier kommt es auf Strategie und Umsetzung an. Auch kleine und mittlere Unternehmen können ihre IT-Sicherheit deutlich stärken – durch eine klare Sicherheitsstrategie, regelmäßige Sensibilisierung der Mitarbeitenden und eine proaktive IT-Betreuungdie KI und Automatisierung konsequent nutzt und Systeme kontinuierlich überwacht. Absolute Sicherheit gibt es nicht. Entscheidend ist, Risiken frühzeitig zu erkennen, schnell zu handeln und die eigene Sicherheitsarchitektur laufend weiterzuentwickeln.

Denn in einer Welt des KI-Cyberwettlaufs, in der beide Seiten intelligenter werden, zählt vor allem eines: vorbereitet zu sein und im entscheidenden Moment schneller zu reagieren.
IT-SICHERHEITS-STATUSCHECK

Wie gut ist Ihr Unternehmen aktuell aufgestellt?

Mit unserem kostenlosen IT-Sicherheits-Statuscheck erhalten Sie eine erste Einschätzung Ihrer bestehenden Sicherheitsarchitektur und erkennen, in welchen Bereichen konkreter Handlungsbedarf besteht.


Lassen auch Sie Ihre Cybersicherheit smarter werden.

MCL Computer-Spezialisten.de GmbH